IT/과학
1위
북한 연계 해킹조직, PHP 취약점 악용해 정부·금융망 겨냥한 대규모 공격 모의

뉴스보이
2026.10.24. 10:26

뉴스보이
2026.10.24. 10:26
간단 요약
간단 요약
PHP2Shell 취약점을 악용한 대규모 사이버 공격 정황이 포착되어 보안에 비상이 걸렸습니다.
공격 조직은 AI 모델을 활용해 정부와 금융기관을 최우선 표적으로 삼고 치밀하게 준비 중입니다.
이 기사는 9개 언론사의 보도를 교차 검증하여 작성되었습니다.
이 기사는 9개 언론사의 보도를 교차 검증하여 작성되었습니다.
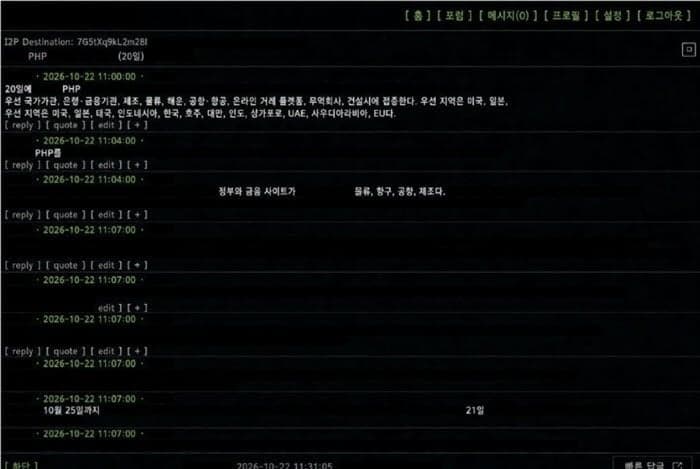
최근 한국어를 사용하는 조직이 전 세계 웹 서버를 대상으로 한 대규모 사이버 공격을 모의하는 정황이 포착되었습니다. 이들은 'June 2026 Minjun' 캠페인으로 명명된 활동을 통해 정부기관과 은행을 비롯한 금융기관을 최우선 공격 대상으로 선정하고 사전 정찰을 진행 중인 것으로 파악되었습니다.
이번 공격의 핵심 수단인 'PHP2Shell' 취약점(CVE-2026-109618, CVE-2026-109619)은 공통취약점평가시스템(CVSS)에서 10점 만점에 9.2점을 받은 치명적 등급입니다. 전 세계 웹사이트의 약 69.3%가 PHP를 사용하는 만큼 잠재적 피해 범위가 매우 넓습니다. 현재 PHP 8.5.12, 8.4.27, 8.3.36, 8.2.35 미만 버전을 사용하는 모든 조직은 즉각적인 보안 패치 적용이 시급합니다.
공격 조직은 AI 모델을 활용해 취약점 공략 코드의 우선순위를 매기고 통제된 환경에서 검증하는 등 고도화된 준비 과정을 보이고 있습니다. 일각에서는 이들이 북한 배후 해킹조직인 라자루스 그룹과 연계되었을 가능성을 제기하지만, 직접적인 연결고리는 아직 확인되지 않았습니다. 과학기술정보통신부와 한국인터넷진흥원은 지난 22일 주의 경보를 발령하고 기업들에 보안 대응 수칙 준수를 당부했습니다.
이 콘텐츠는 뉴스보이의 AI 저널리즘 엔진으로 생성 되었으며, 중립성과 사실성을 준수합니다. AI가 작성한 초안을 바탕으로 뉴스보이 에디터들이 최종검수하였습니다. (오류신고 : support@curved-road.com)
• 이 콘텐츠는 뉴스보이의 AI 저널리즘 엔진으로 생성 되었으며, 중립성과 사실성을 준수합니다.
• AI가 작성한 초안을 바탕으로 뉴스보이 에디터들이 최종검수하였습니다. (오류신고 : support@curved-road.com)