IT/과학
로그프레소, PHP 원격 코드 실행 취약점 'PHP2Shell' 전용 스캐너 공개

뉴스보이
2026.10.26. 22:41

뉴스보이
2026.10.26. 22:41
간단 요약
간단 요약
PHP2Shell 취약점은 CVSS 기준 9.2점으로 매우 위험해 즉각적인 보안 점검이 필요합니다.
로그프레소는 외부망은 물론 내부망 자산까지 점검할 수 있는 전용 스캐너를 무상으로 제공합니다.
이 기사는 3개 언론사의 보도를 교차 검증하여 작성되었습니다.
이 기사는 3개 언론사의 보도를 교차 검증하여 작성되었습니다.
최근 웹 개발 언어 PHP에서 원격 코드 실행이 가능한 'PHP2Shell' 취약점 2건(CVE 2026 109618, CVE 2026 109619)이 발견되었습니다. PHP 보안팀은 해당 취약점의 심각도를 CVSS v4.0 기준 9.2점인 'Critical' 등급으로 평가했습니다. 이번 취약점은 2012년 발표된 PHP 5.4.0 이후 버전 전체에 영향을 미칩니다.
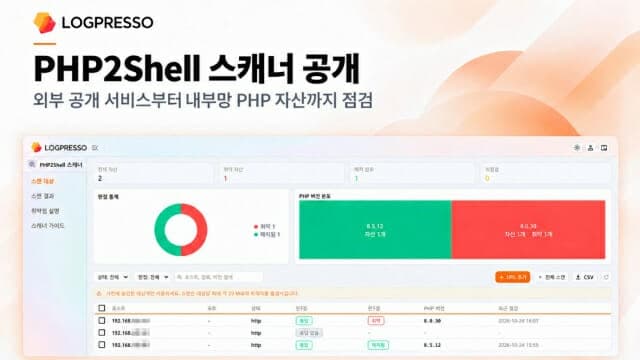
보안관제 플랫폼 기업 로그프레소는 이에 대응해 'PHP2Shell 스캐너' 앱을 공개했습니다. 이 스캐너는 외부에 노출된 웹사이트뿐만 아니라 내부망에서 운영 중인 PHP 기반 시스템까지 점검할 수 있는 것이 특징입니다. 또한 다중 URL 일괄 등록과 PHP 버전별 분포 통계, CSV 내보내기 등 보안 담당자의 편의를 돕는 기능을 갖췄습니다.
양봉열 로그프레소 대표는 "고객이 기존 보안 운영 환경에서 내부망 PHP 자산까지 점검하고, 패치 이후 조치 결과를 계속 확인할 수 있도록 지원하겠다"고 밝혔습니다. 현재 PHP 보안팀은 8.2~8.5 버전의 패치(8.2.35, 8.3.36, 8.4.27, 8.5.12)를 배포한 상태입니다.
다만 보안 전문가들은 취약점 진단 결과만으로 실제 침해 여부까지 확인할 수는 없다고 조언합니다. 공격 흔적을 명확히 파악하려면 서버 로그와 시스템 기록에 대한 추가적인 분석이 병행되어야 합니다.
이 콘텐츠는 뉴스보이의 AI 저널리즘 엔진으로 생성 되었으며, 중립성과 사실성을 준수합니다. AI가 작성한 초안을 바탕으로 뉴스보이 에디터들이 최종검수하였습니다. (오류신고 : support@curved-road.com)
• 이 콘텐츠는 뉴스보이의 AI 저널리즘 엔진으로 생성 되었으며, 중립성과 사실성을 준수합니다.
• AI가 작성한 초안을 바탕으로 뉴스보이 에디터들이 최종검수하였습니다. (오류신고 : support@curved-road.com)