
IT/과학
4위
AI가 증폭시킨 사이버 공격…금융권 'Shadow IT' 보안 사각지대 뚫렸다

뉴스보이
2026.10.08. 09:17

뉴스보이
2026.10.08. 09:17
간단 요약
간단 요약
AI 자동화 공격이 금융권의 관리 사각지대인 'Shadow IT'를 집중적으로 노리고 있습니다.
취약점 악용 속도가 5년 만에 17배 빨라져 철저한 API 보안 체계 구축이 시급합니다.
이 기사는 9개 언론사의 보도를 교차 검증하여 작성되었습니다.
이 기사는 9개 언론사의 보도를 교차 검증하여 작성되었습니다.
SK쉴더스가 최근 'AI 자동화 공격 시대, Shadow IT를 노린 침해사고 분석 및 대응 가이드'를 공개했습니다. 김병무 SK쉴더스 사이버사업부문장(부사장)은 AI가 새로운 취약점을 만드는 기술이 아니라, 기존 공격을 자동화하고 고도화해 위협의 속도와 범위를 증폭시키는 도구라고 강조했습니다.
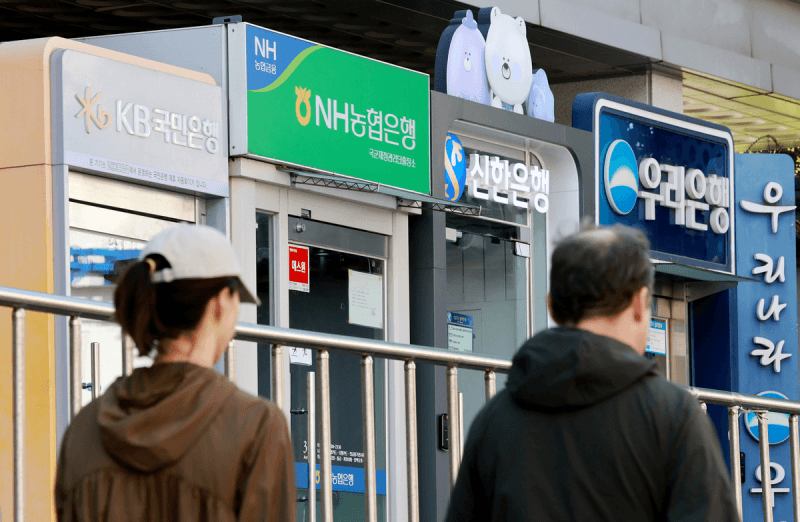
최근 신한은행, KB국민은행, 하나은행, 예가람저축은행 등 금융권에서 발생한 침해사고는 코어뱅킹 시스템에서 분리된 채 외부에 노출된 'Shadow IT' 자산이 공략당했다는 공통점이 있습니다. 실제로 취약점 공개부터 최초 악용까지 소요되는 시간(TTE)은 2020년 745일에서 2025년 44일로 급격히 단축되어 공격의 자동화가 현실화되었습니다.
이에 대응하기 위해 기업은 API 보안을 위한 3단계 대응 체계인 식별(Discovery), 모니터링(Monitoring), 탐지·대응(Detection Response)을 갖춰야 합니다. 또한, 기술 통제 체계에 인간 전문가가 개입하는 '휴먼 인 더 루프(Human in the Loop)' 개념을 도입해 AI의 계산 능력과 인간의 맥락 이해를 결합해야 한다는 의견도 나옵니다.
이 콘텐츠는 뉴스보이의 AI 저널리즘 엔진으로 생성 되었으며, 중립성과 사실성을 준수합니다. AI가 작성한 초안을 바탕으로 뉴스보이 에디터들이 최종검수하였습니다. (오류신고 : support@curved-road.com)
• 이 콘텐츠는 뉴스보이의 AI 저널리즘 엔진으로 생성 되었으며, 중립성과 사실성을 준수합니다.
• AI가 작성한 초안을 바탕으로 뉴스보이 에디터들이 최종검수하였습니다. (오류신고 : support@curved-road.com)


