데일리 TOP10
기업 내부망 PHP 장비 96% 취약점 노출…네트워크 침투 비상

뉴스보이
2026.10.30. 15:31

뉴스보이
2026.10.30. 15:31
사설망 사각지대 장비의 해킹 거점화 우려와 긴급 격리 권고
1
보안업체 지니언스 분석 결과 기업 내부망 내 PHP 구동 장비의 96%가 'PHP2Shell' 취약점에 노출된 것으로 확인됨.
2
취약 장비의 78%는 공식 지원이 끝난 구버전이며 89%가 사설 IP 대역에 위치해 외부 보안 점검의 사각지대에 놓여 있음.
3
해당 장비가 뚫릴 경우 내부망 침투와 악성코드 유포 등 2차 피해를 확산시키는 거점으로 악용될 위험이 큼.
4
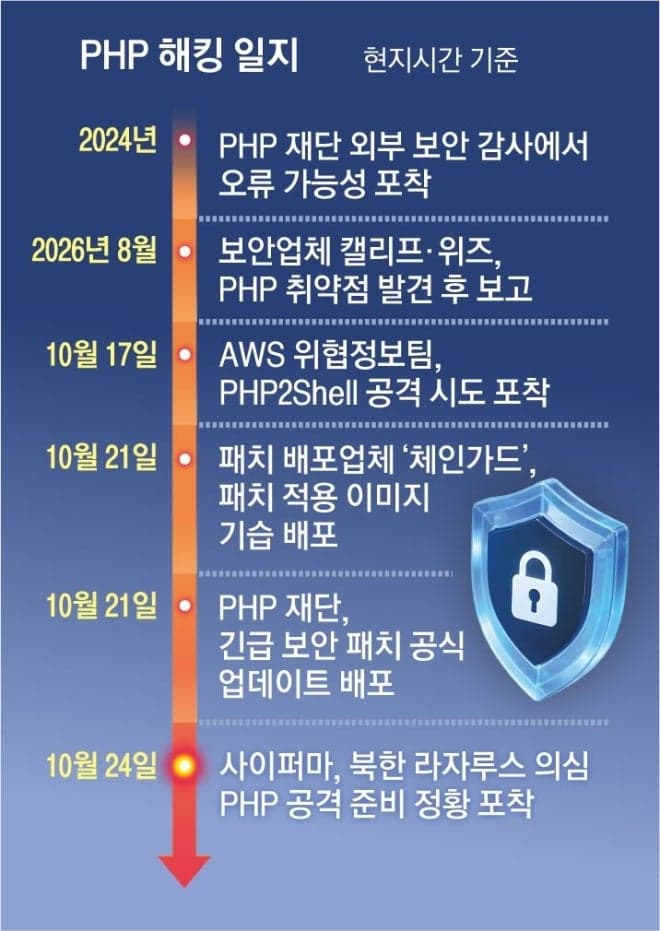
이에 시놀로지는 앱 10종 패치를 배포했고, KISA도 CVE-2026-109618·109619 취약점에 최신 업데이트를 권고함.
5
아울러 공식 패치가 지원되지 않는 구형 장비는 교체 전까지 네트워크 접근을 즉시 차단·격리할 것이 권고됨.
내부망 네트워크 장비가 해킹 통로가 되는 이유

네트워크 장비에 왜 구버전 PHP가 남아 있는가
사설망 장비가 내부망 확산의 거점이 되는 과정
패치가 불가능한 구형 장비의 실질적 대응 방안

네트워크 장비에 왜 구버전 PHP가 남아 있는가

•
공유기나 네트워크 저장장치(NAS), 폐쇄회로(CC)TV 같은 장비는 웹 관리자 화면을 띄우기 위해 기기 내부에 기본적으로 PHP 프로그램을 탑재합니다. 실제로 지니언스가 분석한 취약 장비 중 일반 서버는 24%에 그쳤고, 영상 장비와 보안 솔루션, 사물인터넷(IoT) 기기가 다수를 차지했습니다.
•
이러한 하드웨어 기기에 내장된 PHP는 일반 컴퓨터처럼 따로 업데이트할 수 없고 기기 전체의 기본 소프트웨어(펌웨어) 업데이트에 묶여 있습니다. 그 결과 제조사의 기술 지원이 종료되면 소프트웨어를 제때 바꾸지 못해 취약한 구버전 상태로 영구 방치됩니다.
•
실제 조사에서도 취약 장비의 78%가 공식 기술 지원이 끝난 PHP 8.1 이하 버전을 사용하고 있었습니다. 특히 2018년에 이미 지원이 중단된 5.x 이하 구버전을 여전히 구동 중인 장비도 48%에 달했습니다.
사설망 장비가 내부망 확산의 거점이 되는 과정
•
외부에서 직접 접속할 수 없는 사설망 기기라도 공격자가 가상사설망(VPN) 결함이나 피싱 메일로 내부망에 침투한 뒤 찾아내 표적으로 삼을 수 있습니다. 확인된 취약 장비의 89%는 외부 인터넷 검색 도구로 탐지하기 어려운 사설 인터넷 주소 대역에 숨어 있어 평소 점검에서 빠지기 쉽습니다.
•
이번에 확인된 'PHP2Shell' 취약점은 공격자가 인증 절차 없이 조작된 신호를 보내 기기를 원격으로 마음대로 조종할 수 있는 위험한 결함입니다. 공격자는 이를 이용해 별다른 권한 없이도 취약한 내부 장비에 원격 명령을 실행하고 장악할 수 있습니다.
•
더욱이 저장장치나 사물인터넷 기기는 일반 컴퓨터와 달리 전용 백신 프로그램이 설치되지 않는 경우가 많습니다. 해커는 이러한 감시 공백을 틈타 장비에 악성 명령 도구를 심고 기업 내부의 백업 데이터를 훔치거나 랜섬웨어를 퍼뜨리는 기지로 악용합니다.
패치가 불가능한 구형 장비의 실질적 대응 방안
•
제조사 지원이 끝난 구형 장비는 새로운 보안 패치가 없으므로 대체 장비로 바꾸기 전까지 네트워크 접속을 즉시 차단하거나 별도로 격리해야 합니다. 반면 기술 지원이 유지되는 최신 기기의 경우 시놀로지가 배포한 10종의 앱 보안 패치를 적용하고 한국인터넷진흥원의 권고에 따라 업데이트를 서둘러야 합니다.
•
미국 사이버안보·인프라보안국(CISA)은 실제 악용 시도가 확인된 취약점 2건(CVE-2026-109618, CVE-2026-109619)을 집중 관리 목록에 올리고 신속한 조치를 촉구했습니다. 보안 패치를 적용하기 어려운 구형 기기는 외부 포트 연결 설정을 해제하고 기기가 바깥의 악성 서버와 통신하지 못하도록 통로를 먼저 막아야 합니다.
•
또한 취약한 구형 장비가 일반 업무 컴퓨터나 중요 데이터베이스에 닿지 않도록 독립된 가상 네트워크 구역에 따로 배치해야 합니다. 장비 간의 내부 이동 통신을 원천 차단하고 네트워크 접근 통제 솔루션을 활용해 장비를 선제적으로 격리하는 조치가 필요합니다.
네트워크 장비에 왜 구버전 PHP가 남아 있는가
•
공유기나 네트워크 저장장치(NAS), 폐쇄회로(CC)TV 같은 장비는 웹 관리자 화면을 띄우기 위해 기기 내부에 기본적으로 PHP 프로그램을 탑재합니다. 실제로 지니언스가 분석한 취약 장비 중 일반 서버는 24%에 그쳤고, 영상 장비와 보안 솔루션, 사물인터넷(IoT) 기기가 다수를 차지했습니다.
•
이러한 하드웨어 기기에 내장된 PHP는 일반 컴퓨터처럼 따로 업데이트할 수 없고 기기 전체의 기본 소프트웨어(펌웨어) 업데이트에 묶여 있습니다. 그 결과 제조사의 기술 지원이 종료되면 소프트웨어를 제때 바꾸지 못해 취약한 구버전 상태로 영구 방치됩니다.
•
실제 조사에서도 취약 장비의 78%가 공식 기술 지원이 끝난 PHP 8.1 이하 버전을 사용하고 있었습니다. 특히 2018년에 이미 지원이 중단된 5.x 이하 구버전을 여전히 구동 중인 장비도 48%에 달했습니다.
사설망 장비가 내부망 확산의 거점이 되는 과정
•
외부에서 직접 접속할 수 없는 사설망 기기라도 공격자가 가상사설망(VPN) 결함이나 피싱 메일로 내부망에 침투한 뒤 찾아내 표적으로 삼을 수 있습니다. 확인된 취약 장비의 89%는 외부 인터넷 검색 도구로 탐지하기 어려운 사설 인터넷 주소 대역에 숨어 있어 평소 점검에서 빠지기 쉽습니다.
•
이번에 확인된 'PHP2Shell' 취약점은 공격자가 인증 절차 없이 조작된 신호를 보내 기기를 원격으로 마음대로 조종할 수 있는 위험한 결함입니다. 공격자는 이를 이용해 별다른 권한 없이도 취약한 내부 장비에 원격 명령을 실행하고 장악할 수 있습니다.
•
더욱이 저장장치나 사물인터넷 기기는 일반 컴퓨터와 달리 전용 백신 프로그램이 설치되지 않는 경우가 많습니다. 해커는 이러한 감시 공백을 틈타 장비에 악성 명령 도구를 심고 기업 내부의 백업 데이터를 훔치거나 랜섬웨어를 퍼뜨리는 기지로 악용합니다.
패치가 불가능한 구형 장비의 실질적 대응 방안
•
제조사 지원이 끝난 구형 장비는 새로운 보안 패치가 없으므로 대체 장비로 바꾸기 전까지 네트워크 접속을 즉시 차단하거나 별도로 격리해야 합니다. 반면 기술 지원이 유지되는 최신 기기의 경우 시놀로지가 배포한 10종의 앱 보안 패치를 적용하고 한국인터넷진흥원의 권고에 따라 업데이트를 서둘러야 합니다.
•
미국 사이버안보·인프라보안국(CISA)은 실제 악용 시도가 확인된 취약점 2건(CVE-2026-109618, CVE-2026-109619)을 집중 관리 목록에 올리고 신속한 조치를 촉구했습니다. 보안 패치를 적용하기 어려운 구형 기기는 외부 포트 연결 설정을 해제하고 기기가 바깥의 악성 서버와 통신하지 못하도록 통로를 먼저 막아야 합니다.
•
또한 취약한 구형 장비가 일반 업무 컴퓨터나 중요 데이터베이스에 닿지 않도록 독립된 가상 네트워크 구역에 따로 배치해야 합니다. 장비 간의 내부 이동 통신을 원천 차단하고 네트워크 접근 통제 솔루션을 활용해 장비를 선제적으로 격리하는 조치가 필요합니다.
#지니언스
#시놀로지
#한국인터넷진흥원
#PHP
#PHP2Shell
이 콘텐츠는 뉴스보이의 AI 저널리즘 엔진으로 생성 되었으며, 중립성과 사실성을 준수합니다. AI가 작성한 초안을 바탕으로 뉴스보이 에디터들이 최종검수하였습니다. (오류신고 : support@curved-road.com)
• 이 콘텐츠는 뉴스보이의 AI 저널리즘 엔진으로 생성 되었으며, 중립성과 사실성을 준수합니다.
• AI가 작성한 초안을 바탕으로 뉴스보이 에디터들이 최종검수하였습니다. (오류신고 : support@curved-road.com)